Control en la nube
Sin servidor. Sin VPN.
El terminal abre él mismo la conexión hacia fuera; en el cortafuegos no queda ningún puerto entrante abierto. En el punto de montaje bastan línea eléctrica y toma de red.
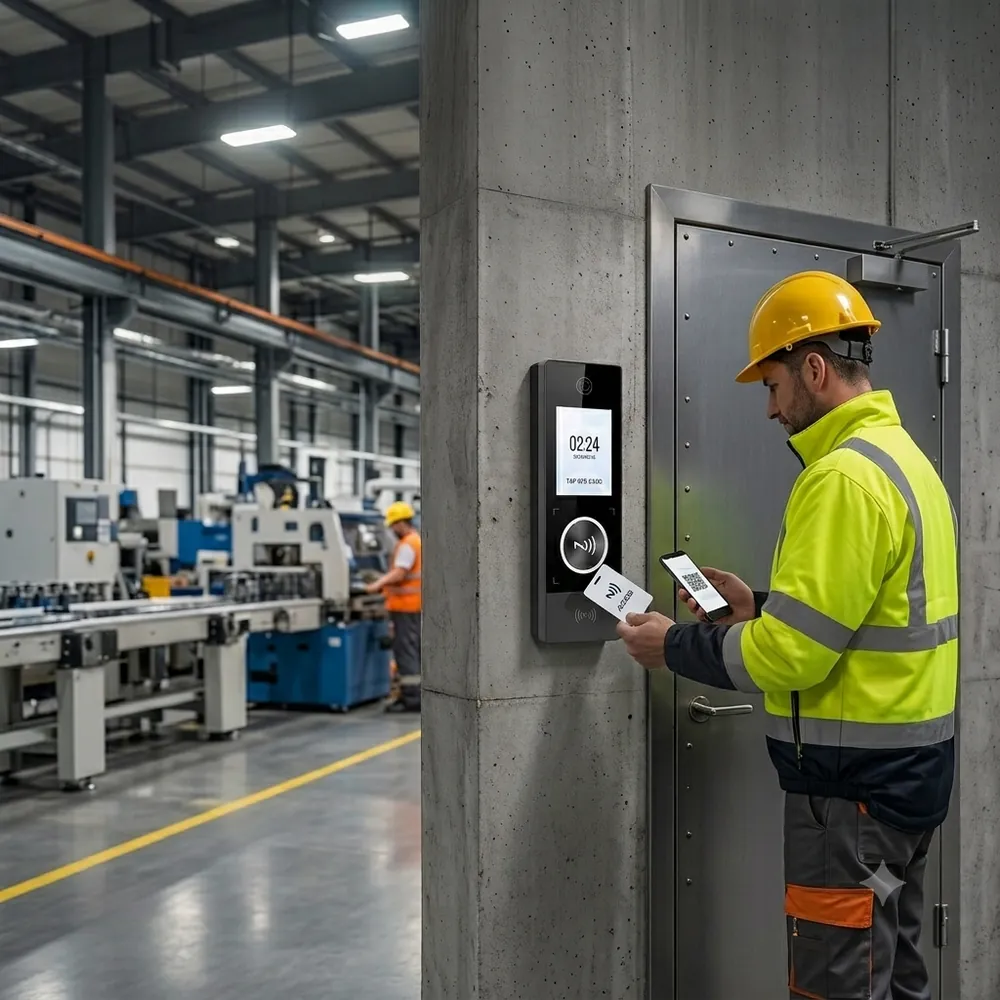 Conectado · sin puertos abiertos
En resumen
easyPDKS funciona en la nube: el panel de gestión se abre en el navegador y el terminal se conecta hacia fuera. No hay servidor que comprar, licenciar, respaldar ni mantener, y no hacen falta IP fija, redirección de puertos ni VPN. Cada empresa recibe su propio panel, su propia dirección y una base de datos separada.
- En planta
- Línea eléctrica y toma de red; un cable con PoE
- En el cortafuegos
- Ningún puerto entrante abierto
- Por empresa
- Panel, dirección y base de datos separados
- Identidad del terminal
- Cada terminal lleva su propia clave
Infraestructura
Sin servidor.Sin IP fija.Sin redirección.Sin VPN.
El terminal abre él mismo la conexión hacia fuera; en el cortafuegos no queda ningún puerto entrante abierto. En el punto de montaje bastan una línea eléctrica y una toma de red — un solo cable con un switch PoE. No hay coste de compra de servidor, licencia, copias ni mantenimiento; las actualizaciones llegan desde el centro.
Lo que cuesta una solución propia
El servidor era lo fácil.
- Nada que comprar
Compra y licencia
El hardware es solo el principio; siguen licencias y renovaciones.
- Gestionado desde el centro
Copias y mantenimiento
Alguien tiene que ocuparse, y normalmente no lo hace nadie.
- La conexión va hacia fuera
IP fija y VPN
TI tiene que abrir una vía desde fuera y luego defenderla.
- Llegan desde el centro
Actualizaciones
Los saltos de versión se aplazan hasta que algo se rompe.
La conexión sale, no entra.
Como el terminal abre él mismo la sesión, tu cortafuegos no deja ninguna puerta entrante abierta. Es una conversación más sencilla con TI que una VPN.
Qué queda separado
Tus datos, tu panel.
- PanelUna dirección distinta para cada empresa
- Base de datosSeparada por empresa, no compartida
- PermisosUsuarios por rol y gestión de sesiones
- Clave del terminalUna clave propia para cada terminal
- Datos tratadosSolo identificador de tarjeta o QR y marca de tiempo
Otras funciones
De la entrada a la nómina.
Preguntas frecuentes
Preguntas frecuentes.
Si tu pregunta no está aquí, escríbenos directamente — normalmente respondemos en una hora laborable.
Preguntar por WhatsApp¿Hace falta servidor, IP fija o VPN?
No. El terminal abre él mismo la conexión hacia fuera, en el cortafuegos no queda ningún puerto entrante abierto. En el punto de montaje bastan línea eléctrica y toma de red.
¿Qué puerto debe abrir TI?
Ninguno. Como la sesión sale de dentro hacia fuera, no hace falta ningún puerto entrante.
¿Nuestros datos están junto a los de otras empresas?
Cada empresa recibe su propio panel, su propia dirección y una base de datos separada. El panel tiene permisos por rol y gestión de sesiones.
¿Podría un dispositivo falso enviar fichajes?
Cada terminal tiene su propia clave; un fichaje cuya identidad no coincide se rechaza.
¿Qué datos se tratan?
Solo el identificador de la tarjeta o del código QR y la marca de tiempo. La lectura se hace por NFC y QR.
Presupuesto y estudio
Pide cifras.
Dinos cuántos empleados y cuántos centros tienes — volvemos con un presupuesto. Instalación del terminal, importación de la plantilla y alta de tarjetas van incluidas. Normalmente respondemos en una hora laborable.