- Home
- Funzionalità
- Presenze in cloud
Presenze in cloud
Nessun server. Nessuna VPN.
Il terminale apre da solo la connessione verso l'esterno; sul firewall non resta aperta nessuna porta in ingresso. Nel punto di installazione bastano linea elettrica e presa di rete.
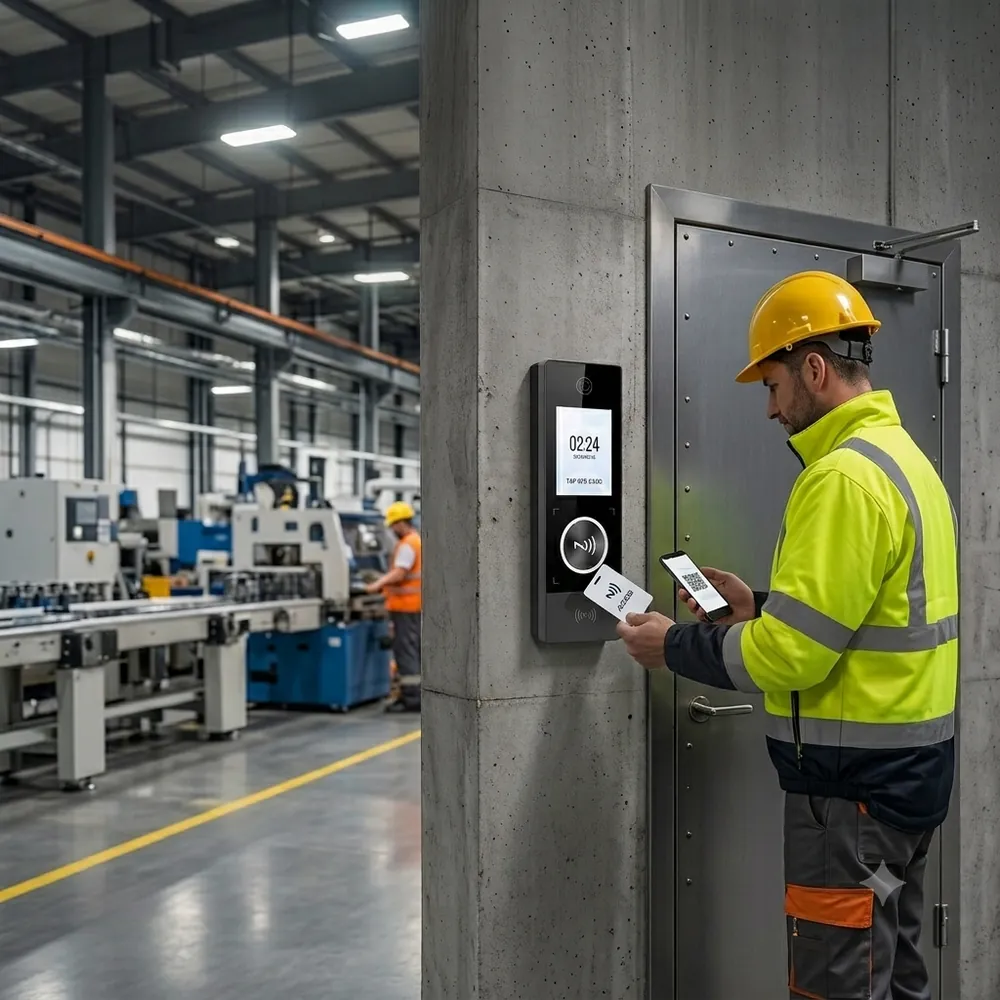 Connesso · nessuna porta aperta
In breve
easyPDKS gira in cloud: il pannello di gestione si apre nel browser e il terminale si collega verso l'esterno. Non c'è un server da comprare, licenziare, salvare o manutenere, e non servono IP fisso, port forwarding o VPN. Ogni azienda riceve il proprio pannello, il proprio indirizzo e un database separato.
- In sede
- Linea elettrica e presa di rete; un cavo con PoE
- Sul firewall
- Nessuna porta in ingresso aperta
- Per azienda
- Pannello, indirizzo e database separati
- Identità del terminale
- Ogni terminale ha una chiave propria
Infrastruttura
Nessun server.Nessun IP fisso.Nessuna porta aperta.Nessuna VPN.
Il terminale apre da solo la connessione verso l'esterno; sul firewall non resta aperta nessuna porta in ingresso. Nel punto di installazione bastano una linea elettrica e una presa di rete — un solo cavo con uno switch PoE. Nessun costo di acquisto server, licenza, backup e manutenzione; gli aggiornamenti arrivano dal centro.
Quanto costa una soluzione in sede
Il server era la parte facile.
- Niente da comprare
Acquisto e licenza
L'hardware è solo l'inizio; seguono licenze e rinnovi.
- Gestito dal centro
Backup e manutenzione
Qualcuno deve occuparsene, e di solito non lo fa nessuno.
- La connessione va verso l'esterno
IP fisso e VPN
L'IT deve aprire una via dall'esterno e poi difenderla.
- Arrivano dal centro
Aggiornamenti
I cambi di versione si rimandano finché qualcosa si rompe.
La connessione esce, non entra.
Poiché il terminale apre da solo la sessione, il tuo firewall non tiene aperta nessuna porta in ingresso. È una conversazione più semplice con l'IT di una VPN.
Cosa resta separato
I tuoi dati, il tuo pannello.
- PannelloUn indirizzo distinto per ogni azienda
- DatabaseSeparato per azienda, non condiviso
- PermessiUtenti per ruolo e gestione delle sessioni
- Chiave del terminaleUna chiave propria per ogni terminale
- Dati trattatiSolo identificativo badge o QR e marca temporale
Altre funzionalità
Dall'ingresso alle paghe.
Domande frequenti
Domande frequenti.
Se la tua domanda non c'è, scrivici direttamente — di norma rispondiamo entro un'ora lavorativa.
Chiedi su WhatsAppServono server, IP fisso o VPN?
No. Il terminale apre da solo la connessione verso l'esterno, sul firewall non resta aperta nessuna porta in ingresso. Nel punto di installazione bastano linea elettrica e presa di rete.
Quale porta deve aprire l'IT?
Nessuna. Poiché la sessione parte dall'interno verso l'esterno, non serve alcuna porta in ingresso.
I nostri dati stanno insieme a quelli di altre aziende?
Ogni azienda riceve il proprio pannello, il proprio indirizzo e un database separato. Nel pannello ci sono permessi per ruolo e gestione delle sessioni.
Un dispositivo falso potrebbe inviare timbrature?
Ogni terminale ha una chiave propria; una timbratura con identità non corrispondente viene respinta.
Quali dati vengono trattati?
Solo l'identificativo del badge o del QR code e la marca temporale. La lettura avviene via NFC e QR.
Preventivo e analisi
Chiedi ora.
Dicci quanti dipendenti e quante sedi hai — torniamo da te con un preventivo. Installazione del terminale, import del personale e creazione dei badge sono inclusi. Di norma rispondiamo entro un'ora lavorativa.