- Accueil
- Fonctionnalités
- Pointage cloud
Pointage cloud
Pas de serveur. Pas de VPN.
Le terminal ouvre lui-même la connexion vers l'extérieur ; aucun port entrant ne reste ouvert sur le pare-feu. Une alimentation et une prise réseau suffisent au point de montage.
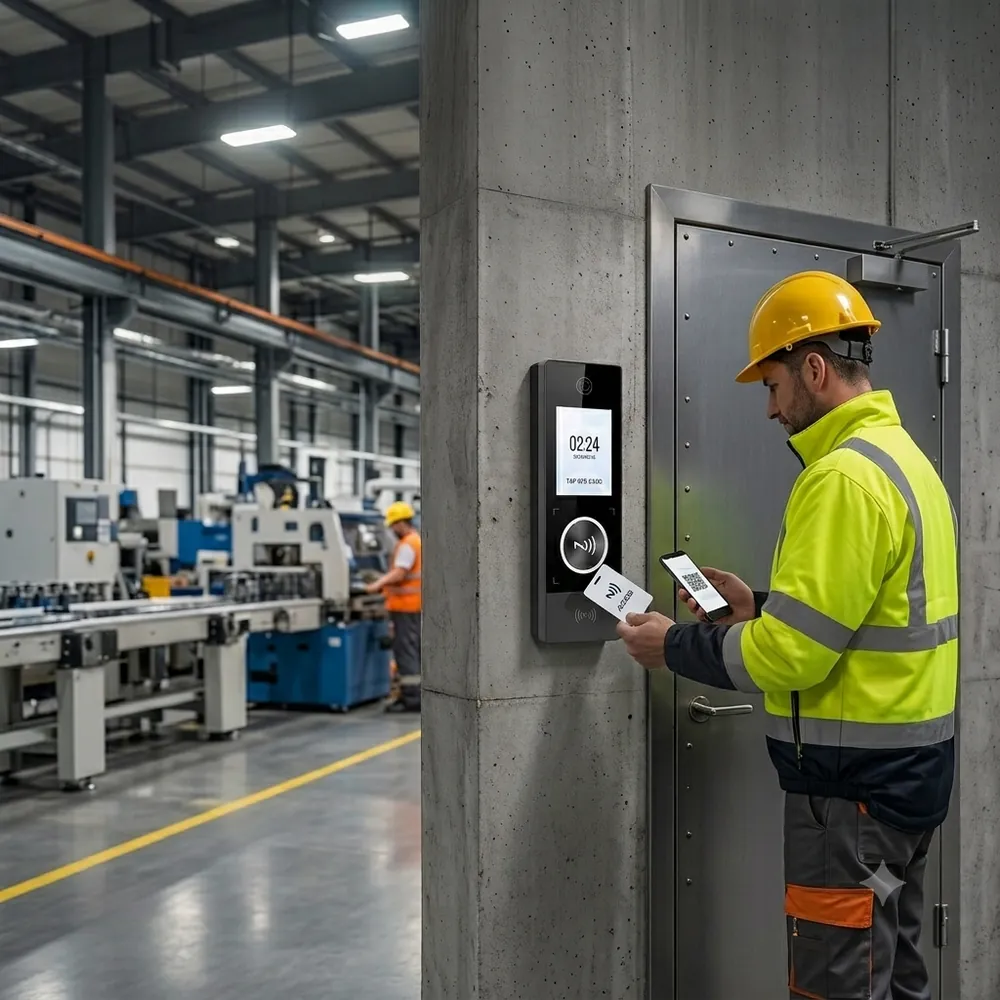 Connecté · aucun port ouvert
En bref
easyPDKS fonctionne dans le cloud : le panneau de gestion s'ouvre dans un navigateur et le terminal s'y connecte vers l'extérieur. Aucun serveur à acheter, licencier, sauvegarder ou maintenir, et ni IP fixe, ni redirection de port, ni VPN ne sont nécessaires. Chaque société reçoit son propre panneau, sa propre adresse et une base de données séparée.
- Sur site
- Une alimentation et une prise réseau ; un câble avec PoE
- Sur le pare-feu
- Aucun port entrant ouvert
- Par société
- Panneau, adresse et base de données séparés
- Identité du terminal
- Chaque terminal porte sa propre clé
Infrastructure
Pas de serveur.Pas d'IP fixe.Pas de redirection.Pas de VPN.
Le terminal ouvre lui-même la connexion vers l'extérieur ; aucun port entrant ne reste ouvert sur le pare-feu. Au point de montage, une alimentation et une prise réseau suffisent — un seul câble avec un commutateur PoE. Aucun coût d'achat de serveur, de licence, de sauvegarde ni de maintenance ; les mises à jour arrivent depuis le centre.
Ce que coûte une solution sur site
Le serveur était le plus facile.
- Rien à acheter
Achat et licence
Le matériel n'est qu'un début ; licences et renouvellements suivent.
- Géré depuis le centre
Sauvegardes et maintenance
Il faut quelqu'un pour s'en occuper, et en général personne ne le fait.
- La connexion part vers l'extérieur
IP fixe et VPN
La DSI doit ouvrir une route depuis l'extérieur, puis la défendre.
- Arrivent depuis le centre
Mises à jour
Les montées de version sont repoussées jusqu'à la panne.
La connexion sort, elle n'entre pas.
Comme le terminal ouvre lui-même la session, votre pare-feu ne garde aucune porte entrante. C'est une discussion plus simple avec la DSI qu'un VPN.
Ce qui reste séparé
Vos données, votre panneau.
- PanneauUne adresse distincte pour chaque société
- Base de donnéesSéparée par société, non partagée
- DroitsUtilisateurs par rôle et gestion des sessions
- Clé du terminalUne clé propre à chaque terminal
- Données traitéesUniquement l'identifiant du badge ou du QR et l'horodatage
Autres fonctionnalités
De l'entrée à la paie.
Questions fréquentes
Questions fréquentes.
Votre question n'y est pas ? Écrivez-nous directement — nous répondons en général sous une heure ouvrée.
Demander sur WhatsAppFaut-il un serveur, une IP fixe ou un VPN ?
Non. Le terminal ouvre lui-même la connexion vers l'extérieur, aucun port entrant ne reste ouvert sur le pare-feu. Une alimentation et une prise réseau au point de montage suffisent.
Quel port la DSI doit-elle ouvrir ?
Aucun. Comme la session part de l'intérieur vers l'extérieur, aucun port entrant n'est requis.
Nos données sont-elles au même endroit que celles d'autres sociétés ?
Chaque société reçoit son propre panneau, sa propre adresse et une base de données séparée. Le panneau comporte des droits par rôle et une gestion des sessions.
Un faux terminal pourrait-il envoyer des pointages ?
Chaque terminal possède sa propre clé ; un pointage dont l'identité ne correspond pas est rejeté.
Quelles données sont traitées ?
Uniquement l'identifiant du badge ou du QR code et l'horodatage. La lecture se fait par NFC et QR.
Devis et étude
Votre devis.
Dites-nous combien de salariés et combien de sites vous avez — nous revenons vers vous avec un devis. Installation du terminal, import du personnel et création des badges en font partie. Nous répondons en général sous une heure ouvrée.